
Šta ćete naučiti u ovom tekstu (Key Takeaways):
-
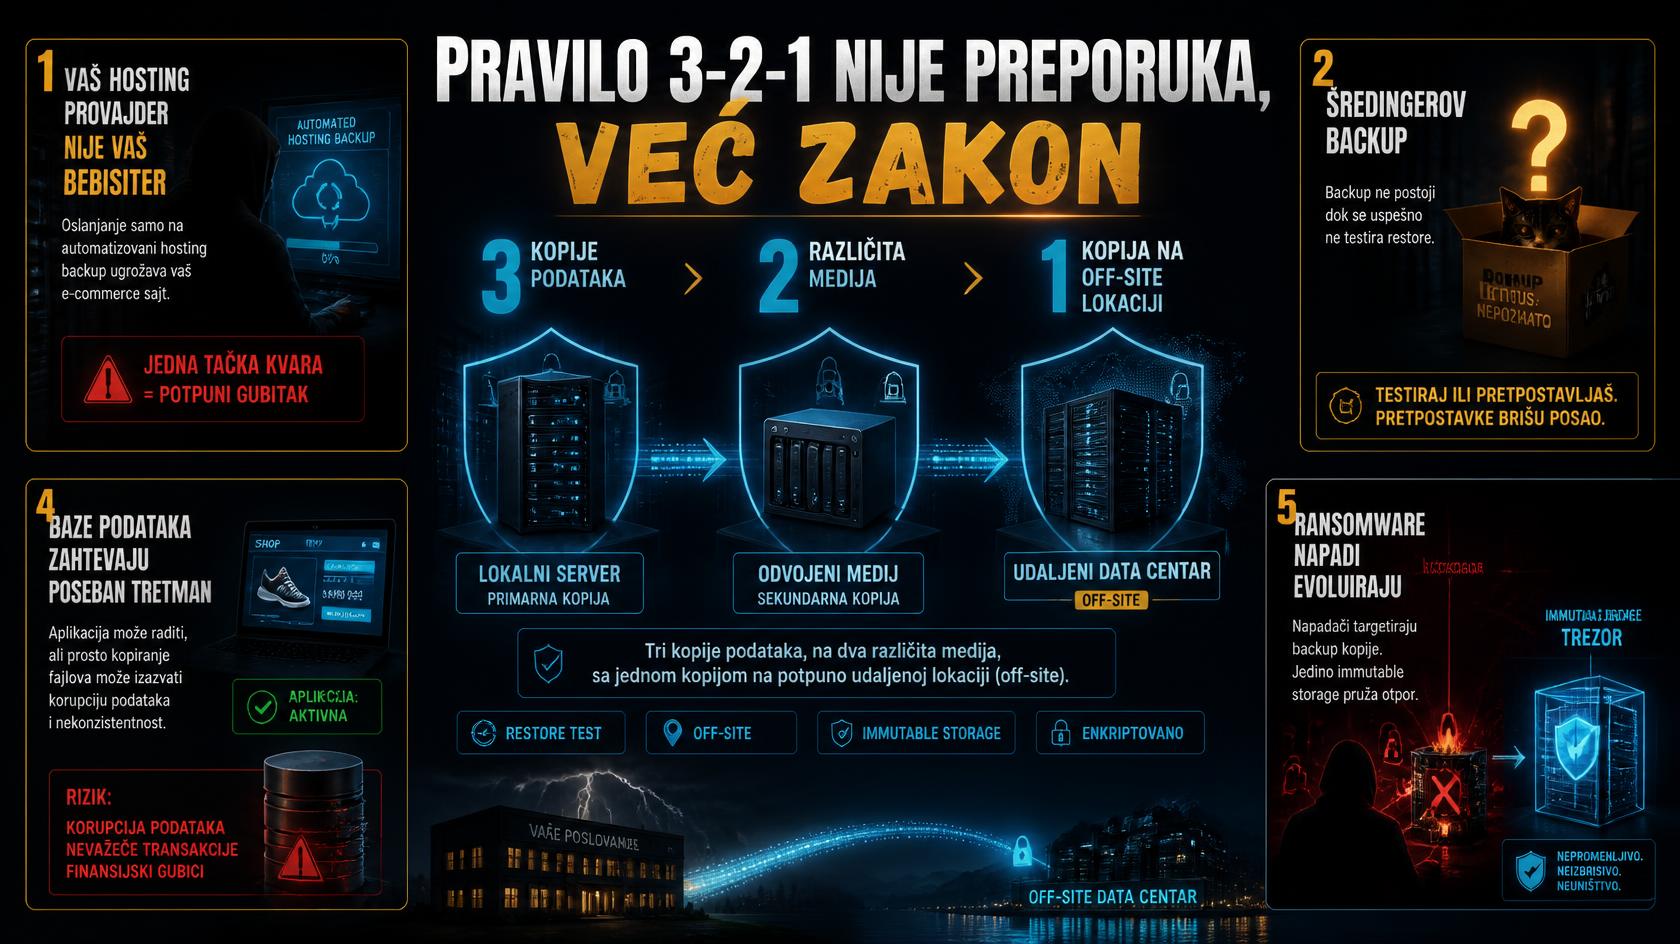
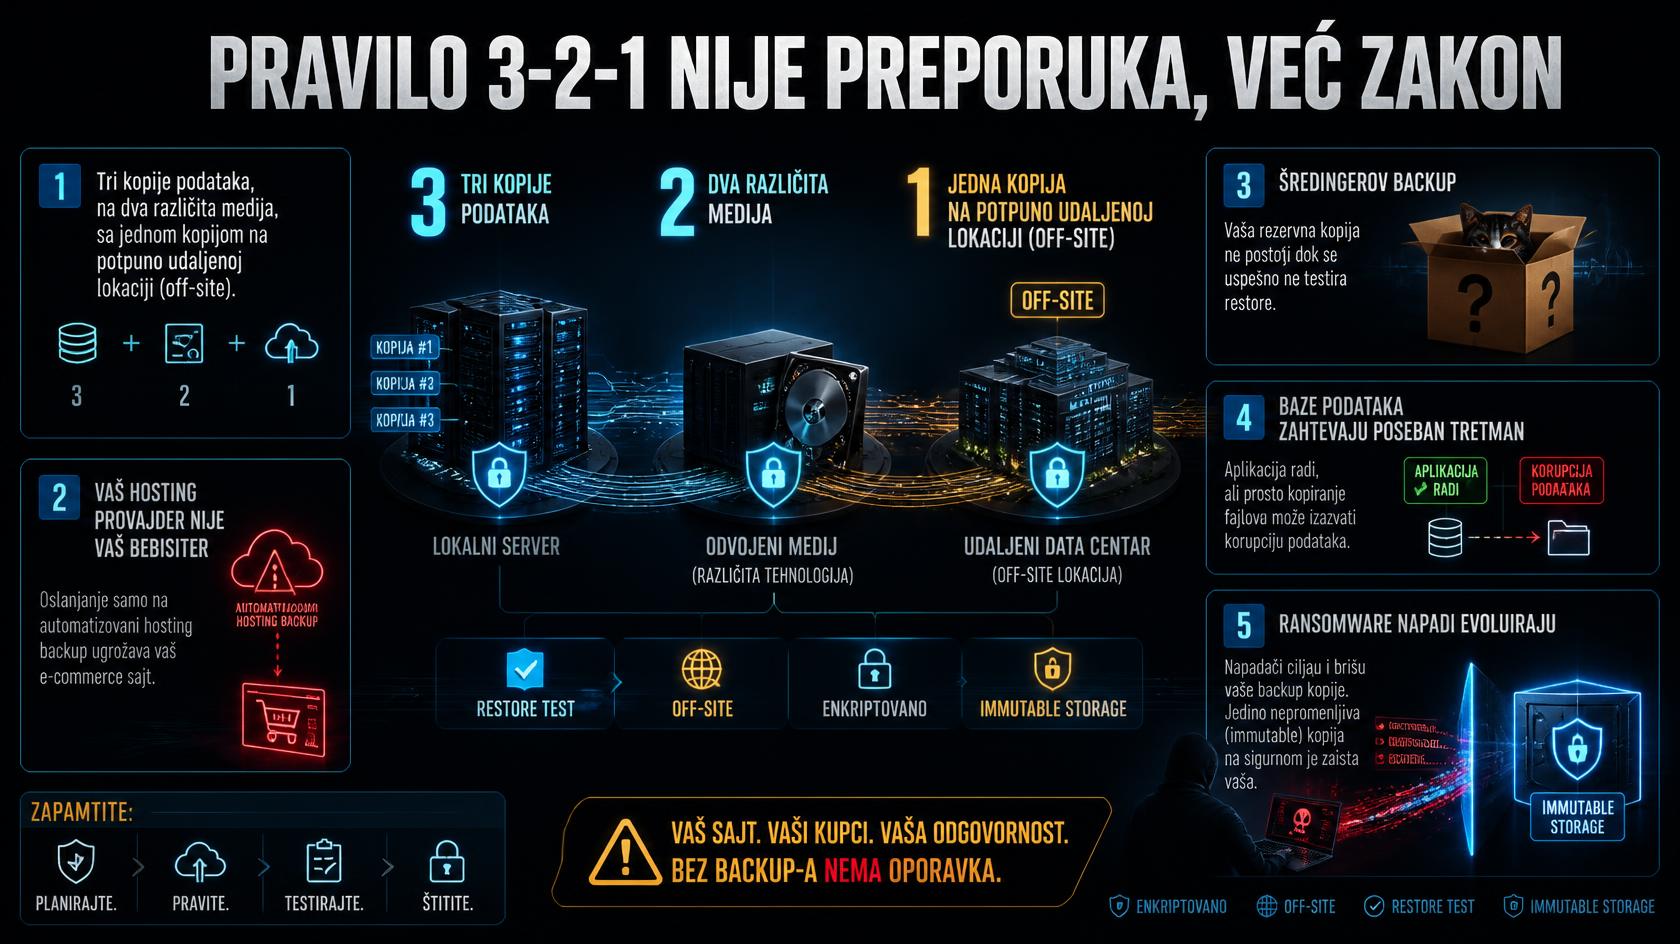
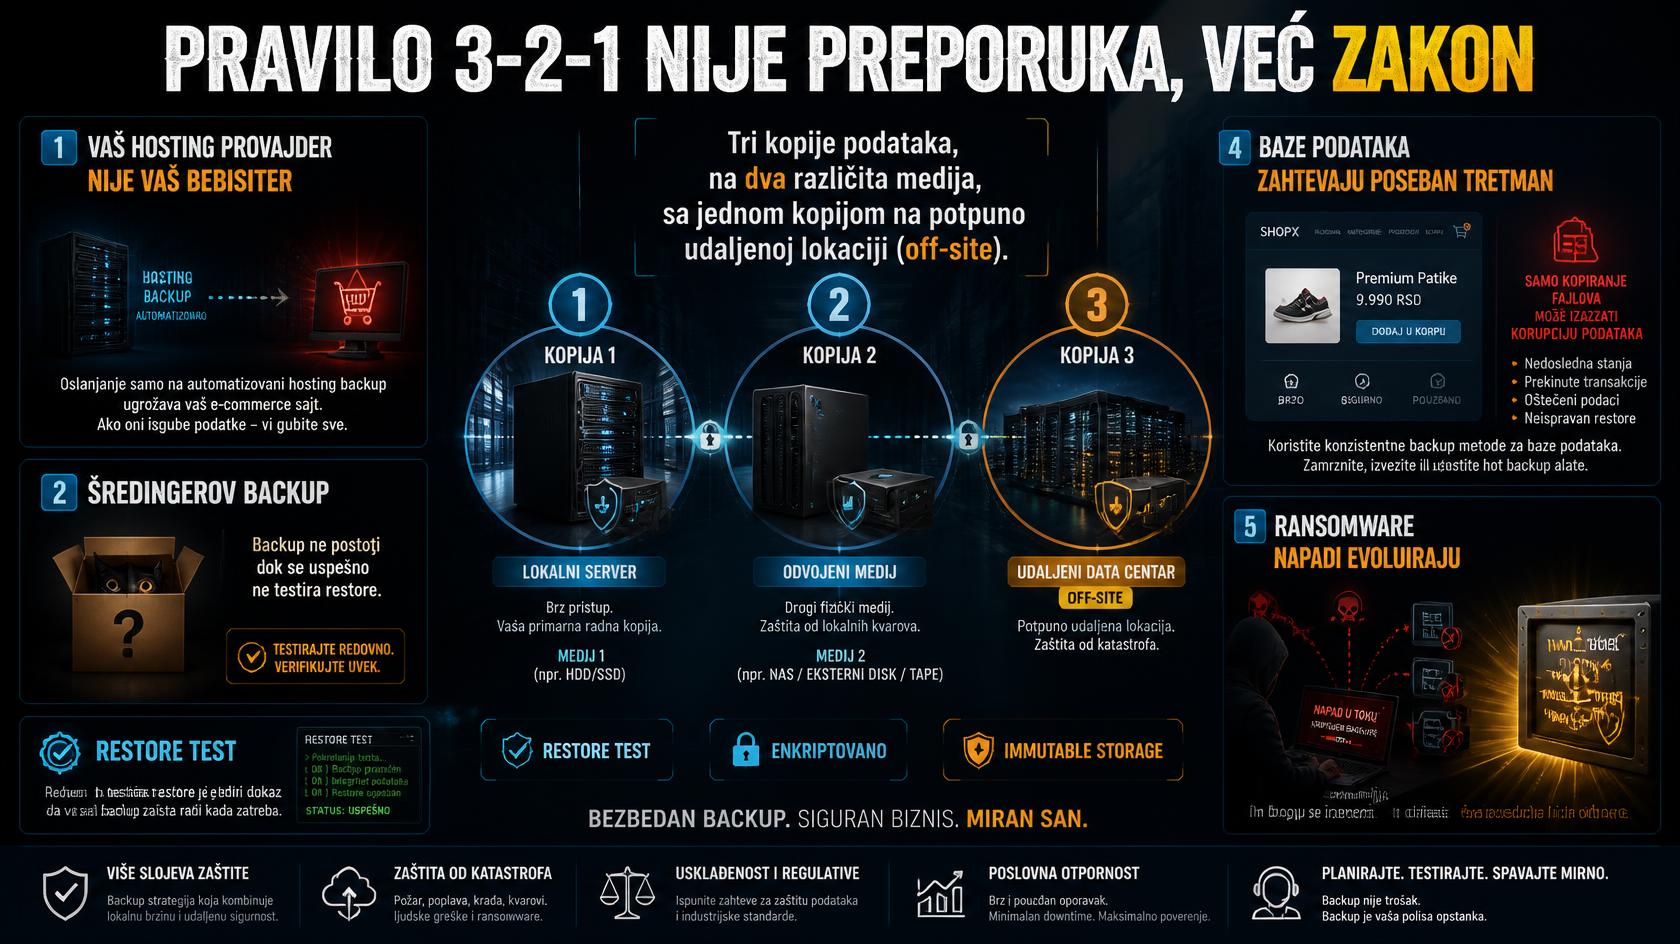
Pravilo 3-2-1 nije preporuka, već zakon: Tri kopije podataka, na dva različita medija, sa jednom kopijom na potpuno udaljenoj lokaciji (off-site).
-
Vaš hosting provajder nije vaš bebisiter: Oslanjanje isključivo na automatizovani backup vašeg hostinga je najčešći uzrok propasti e-commerce sajtova.
-
Šredingerov backup: Vaša rezervna kopija ne postoji sve dok uspešno ne testirate proces njenog povraćaja (restore).
-
Baze podataka zahtevaju poseban tretman: Prosto kopiranje fajlova dok aplikacija radi vodi ka korumpiranim podacima i neupotrebljivim arhivama.
-
Ransomware napadi evoluiraju: Moderni zlonamerni softver prvo traži i uništava vaše rezervne kopije, zbog čega nepromenljivo skladište (immutable storage) postaje imperativ.
Kada ste poslednji put pokušali da vratite svoj web sajt ili bazu podataka iz rezervne kopije? Ako je vaš odgovor „nikada“ ili „ne sećam se“, vi zapravo nemate backup – vi imate lažni osećaj sigurnosti.
U digitalnom svetu, gubitak podataka nije pitanje „da li će se desiti“, već „kada će se desiti“. Bilo da je reč o napadu hakera, hardverskom otkazivanju servera, ili najčešćem uzroku – ljudskoj grešci gde umoran programer obriše pogrešnu tabelu u produkcionoj bazi, posledice su iste. Vaš biznis staje. Uprkos tome, frapantan je broj kompanija koje svoju backup strategiju (rezervnu strategiju) svode na instalaciju jednog besplatnog plugina i nadu da će sve biti u redu.
U ovom tekstu razbijamo zablude o bekapovanju, donosimo surove primere iz prakse i pokazujemo vam kako da izgradite sistem koji će preživeti i najteže havarije.
 Zabluda o svemoćnom hostingu
Najopasnija rečenica u IT industriji glasi: „Moj hosting provajder automatski radi backup svaki dan.“
Kao što smo detaljno objasnili u našem vodiču za izbor bezbednog hostinga za kompanijski sajt, vaš provajder jeste prva linija odbrane, ali ne sme biti i jedina. Setite se marta 2021. godine kada je izgoreo data centar kompanije OVH u Strazburu. Milioni web sajtova su nestali preko noći. Vlasnici sajtova koji su platili provajderu za „dodatni backup“ ostali su u šoku kada su shvatili da su se ti backup serveri nalazili u istoj zgradi koja je izgorela do temelja.
Ako se vaša rezervna kopija nalazi na istom fizičkom mestu, na istom nalogu ili pod istim administrativnim pristupom kao i vaš originalni sajt – vi balansirate na ivici provalije. Ako haker dobije pristup vašem cPanelu ili serveru, prva stvar koju će uraditi jeste brisanje backup arhiva pre nego što zaključa originalne fajlove ransomware-om (softverom za iznudu).
Sveto pismo bekapovanja: pravilo 3-2-1
Američka agencija za sajber bezbednost CISA (Cybersecurity and Infrastructure Security Agency) godinama unazad ističe pravilo 3-2-1 kao osnovni standard zaštite podataka. Ono se dekodira na sledeći način:
-
3 kopije vaših podataka: Originalni podaci i još dve rezervne kopije.
-
2 različita formata/medija: Na primer, jedna kopija na lokalnom serveru za brzi povraćaj i druga na eksternom cloud servisu.
-
1 udaljena (off-site) lokacija: Kopija koja je fizički i mrežno potpuno izolovana od vaše glavne infrastrukture (npr. Amazon S3 kontejner, Backblaze B2, ili čak fizički server u drugoj državi).
Ovo pravilo osigurava da nijedan pojedinačni incident (požar, napad hakera, greška softvera) ne može istovremeno uništiti sve vaše podatke.
Baze podataka: zašto prosto kopiranje fajlova ne radi
Mnogi početnici misle da je backup sajta jednostavno kopiranje svih fajlova preko FTP-a. To funkcioniše za statične HTML stranice, ali za dinamičke sajtove (WordPress, Magento, custom web aplikacije) ovo je recept za katastrofu.
Vaš sajt se sastoji iz dva dela: fajlova (slike, PHP kod, teme) i baze podataka (korisnici, narudžbine, tekstovi). Baza podataka (npr. MySQL ili PostgreSQL) je živi organizam. Ako pokušate da prosto iskopirate fajlove baze na serveru dok ona radi i upisuje nove transakcije, dobićete arhivu koja je korumpirana (corrupted).
Za baze podataka moraju se koristiti namenski alati (poput mysqldump komande ili specijalizovanih skripti) koji prave takozvani snapshot (snimak stanja) u tačno određenoj sekundi, često zaključavajući tabele na mikrosekundu kako bi se osigurala konzistentnost podataka. Ako vodite e-commerce prodavnicu, konzistentnost između fajlova i baze je kritična. Ako vratite bazu od juče, a fajlove od danas, slike proizvoda i njihovi ID brojevi u bazi se neće poklapati.
Poslovne metrike koje diktiraju arhitekturu: RPO i RTO
Kada kreirate strategiju, IT sektor i menadžment moraju da usaglase dve ključne metrike. Bez njih, vi radite naslepo.
-
RPO (Recovery Point Objective): Koliko podataka smete da izgubite? Ako radite backup jednom u 24 sata (npr. u ponoć), a server padne u 15 časova, izgubili ste 15 sati rada. Za blog to možda nije strašno. Za online prodavnicu koja ima stotine narudžbina dnevno, gubitak 15 sati transakcija je finansijska tragedija. U tom slučaju, RPO mora biti smanjen na 1 sat ili čak 15 minuta, što zahteva češće inkrementalne bekape (incremental backups).
-
RTO (Recovery Time Objective): Koliko dugo sajt sme da bude „mrtav“ dok vi vraćate podatke? Ako je arhiva teška 50 GB, njeno preuzimanje sa clouda i otpakivanje može potrajati satima. Ako vaš RTO zahteva da budete online za 10 minuta, klasičan arhivalni backup nije dovoljan – potrebna vam je High Availability (visoka dostupnost) arhitektura sa replikacijom baze u realnom vremenu.
Šredingerov backup: neprijatna istina o testiranju
Najmanje 30% kompanija koje redovno prave rezervne kopije doživi potpuni debakl kada pokuša da ih iskoristi. Arhive su oštećene, fali im ključni deo baze, enkripcijski ključ je izgubljen ili niko u firmi ne zna tačnu proceduru za povraćaj (restore).
Kao što u bezbednosnoj ček-listi za WordPress sajtove napominjemo da plugin ne znači automatsku zaštitu, tako ni zelena kvačica „Backup successful“ ne znači da ste bezbedni. Vaša strategija mora uključivati obavezni mesečni ili kvartalni Restore Drill (vežbu povraćaja). Morate uzeti taj fajl, podići ga na izolovani testni server i potvrditi da se sajt učitava i da baza funkcioniše bez grešaka. Sve manje od toga je amaterizam.
 Budućnost backup strategija: AI, nepromenljivost i nulto poverenje
Sajber kriminalci ne stoje u mestu. Prepoznavši da kompanije sve češće uspevaju da povrate podatke i odbiju plaćanje otkupa, kreatori ransomware-a su promenili taktiku. Moderni malveri danas tiho inficiraju mrežu, pronađu backup servere i polako, nedeljama, menjaju vaše rezervne kopije ubačenim zlonamernim kodom pre nego što konačno zaključaju produkciju. Kada pokušate da vratite sistem, vi zapravo vraćate i sam virus.
Kako tehnologija odgovara na ovaj izazov u skorijoj budućnosti?
1. Immutable Storage (Nepromenljivo skladištenje) Ovo je trenutno najsnažniji odgovor industrije i tehnologija koja će postati standard. Podaci se upisuju na medij sa WORM arhitekturom (Write Once, Read Many – upiši jednom, čitaj više puta). Kada sistem zapiše bekap na ovakav cloud ili lokalni server, on se kriptografski zaključava i niko – pa čak ni glavni sistem administrator (ili haker koji mu je ukrao šifru) – ne može da izmeni ili obriše taj fajl dok ne istekne unapred definisani period (npr. 30 dana).
2. AI detekcija anomalija u bekapu Budućnost backup softvera leži u veštačkoj inteligenciji koja u realnom vremenu skenira arhive koje se prave. AI algoritmi uče šablone vaših fajlova. Ako primete da se kompresija ili struktura fajlova iznenada drastično menja (što je klasičan znak da se dešava neovlašćena enkripcija), sistem automatski prekida proces pravljenja bekapa i alarmira administratore, čuvajući poslednju zdravu verziju netaknutom.
3. Air-Gapped mreže (Vazdušni jaz) Vraćamo se korenima. Kompanije koje rukuju ekstremno osetljivim podacima sve više implementiraju rešenja gde rezervne kopije fizički nisu povezane na internet. Specijalizovani serveri se pale, preuzimaju podatke kroz restriktivne kanale, i zatim se ponovo fizički prekidaju sa mreže, stvarajući doslovni „vazdušni jaz“ do kojeg haker sa drugog kraja sveta ne može da dopre.
Vaš sledeći korak
Nemojte zatvoriti ovaj tekst i pomisliti „srediću ovo sledeće nedelje“. Proverite još danas gde se nalaze vaše arhive. Da li imate nezavisni pristup cloud spremištu? Da li ste testirali povraćaj vaše baze u poslednjih šest meseci?
Izgradnja kvalitetne backup strategije zahteva trud, planiranje i određena finansijska ulaganja. Međutim, taj trošak je statistička greška u poređenju sa bankrotom koji sledi kada vašim klijentima i partnerima budete morali da objasnite da ste zbog tehničkog propusta nepovratno izgubili deceniju rada i njihovih privatnih podataka. Neuredna backup strategija nije samo IT rizik – to je neodgovornost prema sopstvenom biznisu.

