
Elektronske fakture ubrzale su poslovanje, ali su otvorile i prostor za nove prevare, jer papirno arhiviranje nikada nije nosilo ovakav rizik od zloupotrebe.
Njihova obrada danas traje svega nekoliko minuta, a upravo ta brzina – koja poslovanje čini efikasnijim – ostavlja prostor za trenutak nepažnje jedne osobe koja klikne, potvrdi ili prosledi podatak dalje.
Zato je ključno znati kako izgledaju lažni računi i sumnjive poruke i po kojim se sitnim detaljima mogu prepoznati pre nego što nastane šteta.
Zašto digitalne prevare lako prolaze?
Sajber napadi usmereni na fakture ne oslanjaju se na probijanje zaštitnog zida ili softversku ranjivost.
Njihova osnova je psihološka: napadač računa na to da će zaposleni u računovodstvu, pod pritiskom da obradi veliki broj dokumenata dnevno, propustiti sitan detalj koji odaje prevaru. Taj pristup u struci se naziva socijalni inženjering i predstavlja daleko efikasniju metodu od direktnog napada na sistem.
Faktura je, po svojoj prirodi, dokument koji izaziva osećaj hitnosti. Kada stigne poruka sa naslovom koji upućuje na dospelu obavezu plaćanja, prva reakcija osobe koja je prima često je želja da se problem što pre reši, a ne da se dokument detaljno analizira. Napadači tu psihološku tendenciju koriste kao glavni alat, oblikujući poruke tako da izgledaju hitno, ali i sasvim rutinski.
Prevare dodatno olakšava to što firme svakodnevno primaju desetine faktura od različitih dobavljača, provajdera usluga i partnera. U takvom obimu komunikacije, jedan neobičan email lako se izgubi među uobičajenim porukama, pa baš ta rutina, paradoksalno, postaje najveća ranjivost – što je proces automatizovaniji i uobičajeniji, manje pažnje se posvećuje pojedinačnoj proveri.
Kako izgleda sumnjiva faktura?
Prepoznavanje lažnog računa retko zavisi od jednog očiglednog znaka – obično je reč o kombinaciji nekoliko sitnih nepravilnosti koje, posmatrane zajedno, ukazuju na problem.
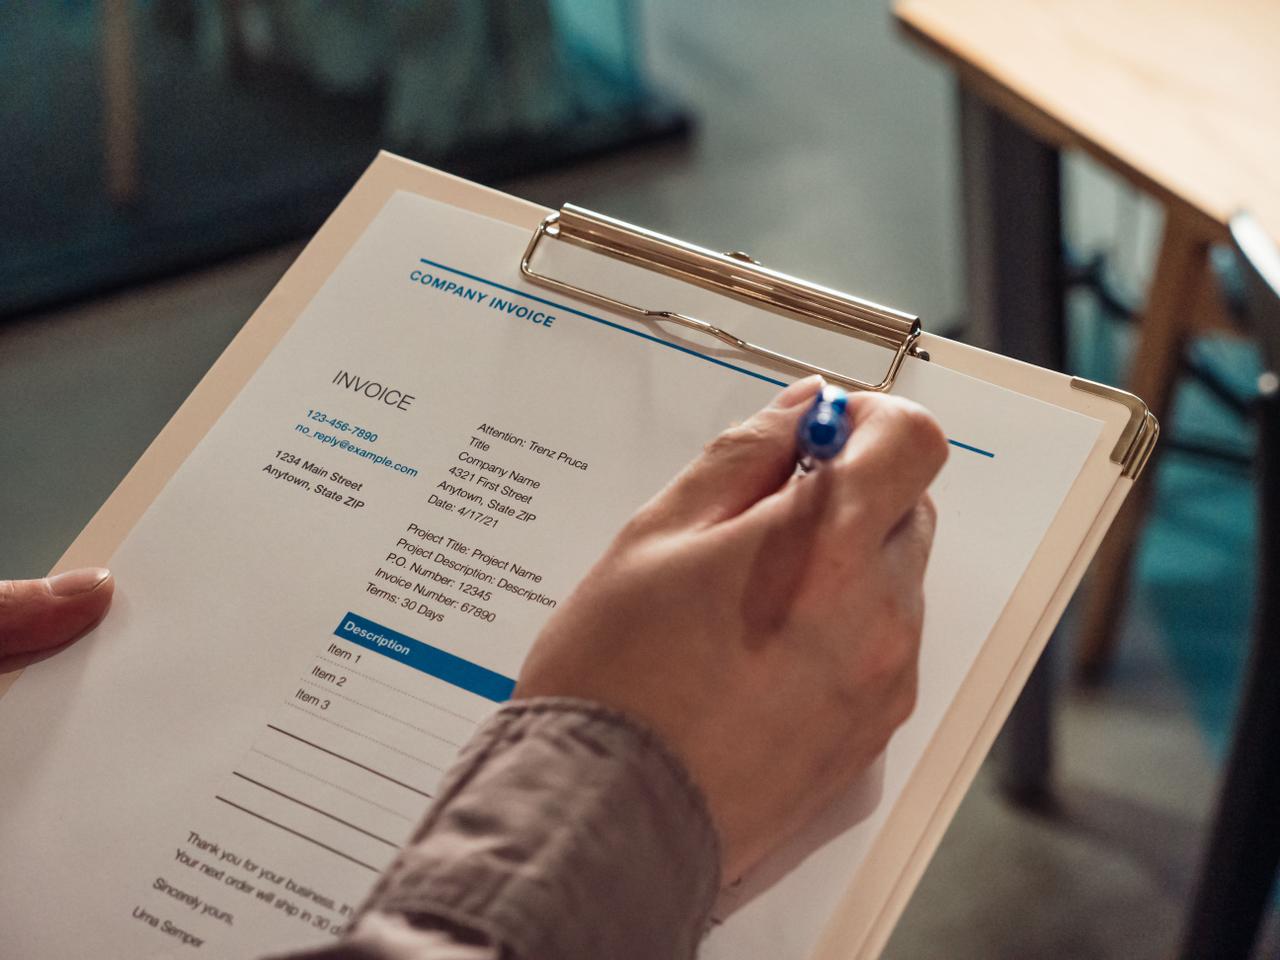
Vizuelni identitet firme čiji se logo koristi može biti blago izmenjen, boje mogu odstupati od originala, a font ili raspored elemenata na fakturi mogu delovati neuobičajeno u odnosu na prethodnu komunikaciju sa istim dobavljačem.
Jezičke greške su i dalje jedan od najpouzdanijih indikatora, mada su napadači sve veštiji u njihovom izbegavanju. Fakture generisane automatskim prevodom ili loše lokalizovanim tekstom često sadrže neprirodne konstrukcije rečenica ili terminologiju koja se ne koristi u domaćem poslovnom okruženju.
Kada se tome dodaju numerički podaci, kao što je broj računa koji se ne poklapa sa prethodnim redosledom ili iznos koji odstupa od uobičajene vrednosti usluge, slika postaje jasnija.
Postoje i tehnički tragovi koje treba proveriti pre svakog plaćanja:
- Email adresa pošiljaoca– domen koji na prvi pogled liči na originalni, ali sadrži jedno slovo više ili zamenjen karakter.
- Prilog u neobičnom formatu– fakture koje umesto standardnog PDF-a stižu kao izvršna datoteka ili arhiva sa lozinkom.
- Račun za uplatu– broj koji se razlikuje od onog koji je dobavljač ranije koristio, bez ikakve prethodne najave promene.
Ovakvi detalji retko upadaju u oči kada se dokument otvara u žurbi, ali postaju očigledni kada se faktura upoređuje sa prethodnim, već verifikovanim primerima iz arhive.
 Poruke koje traže brzu reakciju
Jedan od klasičnih obrazaca u ovoj vrsti prevare jeste scenario u kojem zaposleni u finansijskom sektoru prima poruku, navodno od direktora ili spoljnog partnera, sa zahtevom da se hitno izvrši uplata na novi račun.
Poruka često stiže van radnog vremena, sadrži formulacije poput „molim vas da ovo rešite pre kraja dana“ i namerno izbegava detaljno objašnjenje razloga za promenu. Upravo ta kombinacija hitnosti i autoriteta čini da žrtva deluje pre nego što postavi pitanje.
U jednom takvom slučaju, osoba zadužena za plaćanja primetila je da je jezik poruke, iako naizgled uobičajen, sadržao izraz koji pošiljalac nikada ranije nije koristio u komunikaciji.
Umesto da odmah reaguje, pozvala je poznati broj knjigovodstvene agencije za preduzetnike i firme sa kojom firma redovno sarađuje, kako bi proverila da li je promena podataka za uplatu zaista najavljena sa te strane. Ispostavilo se da agencija nema informaciju o bilo kakvoj izmeni, čime je prevara otkrivena pre nego što je šteta nastala.
Ovakav primer ilustruje koliko je važno da svaka neobična poruka, bez obzira na to koliko deluje legitimno, pokrene proces provere kroz poznat i već uspostavljen kanal komunikacije.
Napadači se često oslanjaju baš na to da žrtva neće imati vremena ili volje da kontaktira treću stranu radi potvrde, jer to dodatno usporava proces koji poruka predstavlja kao urgentan.
Provera podataka pre svake uplate
Praksa provere platnih podataka pre svake transakcije nije birokratska formalnost, već ključna zaštitna mera.
Kada promena bankovnog računa ili instrukcija za plaćanje stigne putem emaila, preporučuje se da se ta informacija nikada ne prihvata bez potvrde kroz drugi, prethodno poznat komunikacioni kanal – telefonskim pozivom na broj koji firma već ima u svojoj bazi, a ne na broj naveden u sumnjivoj poruci.
Ova jednostavna disciplina, koliko god izgledala očigledno, u praksi se često zanemaruje upravo zbog pritiska vremena i obima posla. Zato je korisno da firme unapred definišu jasno pravilo: svaka izmena platnih podataka mora biti verifikovana direktnim kontaktom sa osobom koja je navodno poslala zahtev, a ne odgovorom na istu poruku ili email adresu sa koje je stigla.
Postoji i druga strana ove priče. Neki stručnjaci za internet bezbednost tvrde da prekomerna opreznost može biti kontraproduktivna – kada se svaka faktura sumnjiči, a procesi plaćanja usporavaju do nivoa koji ugrožava odnose sa legitimnim dobavljačima. Balans između opreza i funkcionalnosti poslovanja jeste ono što razlikuje dobru bezbednosnu kulturu od paranoje koja koči svakodnevni rad.
Kako firma smanjuje rizik greške?
Najpouzdanija zaštita od prevara sa fakturama nije jedna tehnička mera, već jasno definisan proces odobravanja koji uključuje više osoba pre nego što se novac zaista prebaci. Kada odluka o plaćanju ne zavisi od jedne osobe, već prolazi kroz najmanje dva nivoa provere, prostor za grešku ili manipulaciju drastično se smanjuje.
U praksi, to znači da osoba koja unosi fakturu u sistem nije ista osoba koja odobrava isplatu, a treća osoba, često iz redova rukovodstva ili knjigovodstvene podrške, vrši finalnu proveru pre nego što transakcija bude realizovana. Ovakav model, poznat kao princip razdvajanja dužnosti, standardna je praksa u ozbiljnim finansijskim odeljenjima i značajno smanjuje mogućnost da jedna izmanipulisana poruka prođe nezapaženo.
Redovna edukacija zaposlenih igra jednako važnu ulogu kao i tehnički procesi. Radionice o prepoznavanju sumnjivih poruka, kao i periodične simulacije napada, pomažu da se refleks provere ugradi u svakodnevnu rutinu, umesto da postoji samo kao teoretsko pravilo na papiru.
Firme koje ovakve prakse tretiraju kao kontinuiran proces, a ne kao jednokratnu obuku, primetno bolje reaguju kada se stvarna pretnja pojavi.
Tehnologija svakako pomaže – sistemi za automatsku detekciju anomalija u fakturama, filtriranje sumnjivih domena i dvofaktorska autentifikacija za pristup finansijskim sistemima dodatno smanjuju rizik. Ipak, nijedan softver ne može zameniti trenutak u kojem zaposleni prepozna da nešto ne štima i odluči da postavi pitanje pre nego što pritisne dugme za potvrdu plaćanja.
Elektronske fakture nastavljaju da budu deo svakodnevnog poslovanja, a sa njima i pokušaji da se taj proces iskoristi za prevaru. Znanje o tipičnim obrascima napada, kombinovano sa jasnim internim procedurama, ostaje najpouzdaniji način da firma zadrži kontrolu nad sopstvenim finansijskim tokovima.
Foto: Pexels

