
Šta je najbitnije u ovom tekstu (Key Takeaways):
-
Agile i sajber-bezbednost nisu prirodni neprijatelji. Loše organizovani Agile i loše postavljen Security to svakako jesu.
-
Kada razvojni tim napravi funkcionalnost za nedelju dana, a zatim još dve nedelje čeka manuelni Security Review, Penetration Test, proveru biblioteka (Dependencies) i odobrenje drugog odeljenja, problem nije u tome što kompanija „previše brine o bezbednosti“. Problem je u tome što je bezbednost postavljena kao spora, završna kontrolna stanica.
-
DevSecOps menja upravo taj pristup: bezbednosne kontrole raspoređuje kroz čitav životni ciklus razvoja softvera (SDLC) – od definisanja zahteva i arhitekture, preko kodiranja i Code Review-a, do CI/CD Pipeline-a, infrastrukture, produkcije i brzog reagovanja na ranjivosti.
-
OWASP opisuje DevSecOps kao ugrađivanje bezbednosnih aktivnosti direktno u DevOps i CI/CD tokove rada: kroz Threat Modeling, upravljanje tajnama (Secrets Management), statičko (SAST) i dinamičko (DAST) testiranje, analizu komponenti (SCA), kao i skeniranje infrastrukture i kontejnera.
-
NIST kroz svoj Secure Software Development Framework (SSDF) podseća da većina SDLC modela po prirodi ne obrađuje detaljno bezbednost i da prakse moraju biti organski integrisane u rad timova. Zvanični SSDF 1.1 strukturira te prakse u četiri stuba: priprema organizacije, zaštita softvera, proizvodnja bezbednijeg softvera i reagovanje na ranjivosti, dok nacrt SSDF 1.2 donosi dodatna unapređenja za moderan softverski ekosistem.
-
Bezbednost ne treba da bude rampa na kraju puta, već sastavni deo same trase. To ne znači da svaki developer mora postati Penetration Tester, niti da automatizovani skener može samostalno garantovati bezbednost. To znači da rutinske greške hvatamo rano i automatski, dok dragocenu ljudsku ekspertizu čuvamo za kompleksne arhitektonske rizike.
 Najskuplja ranjivost nije nužno najkompleksnija – već ona koju pronađete najkasnije
Zamislimo dva potpuno realna scenarija.
U prvom, developer razvija komponentu za autentifikaciju. Statička analiza koda (SAST) prijavi sigurnosni propust svega nekoliko minuta nakon što je napravljen Commit. Developer odmah razume kontekst, prepravi pet linija koda i problem je rešen pre nego što je iko drugi i saznao za njega.
U drugom scenariju, ista ta ranjivost prolazi neprimećeno kroz Development, QA testiranje, Staging, integraciju i testiranje korisničkog prihvatanja (UAT). Aplikacija je praktično spakovana za produkciju. Tek tada bezbednosni tim radi proveru i pronalazi propust.
Sada rešenje više nije prepravka pet linija koda. Popravka u ovoj fazi često zahteva promenu celog API-ja, ponovno pisanje testova, bezbednosnu revalidaciju, dopunu dokumentacije, novi sastanak za usklađenost (Compliance) i neminovno odlaganje izlaska na tržište.
Problem je identičan, ali je cena popravke neuporedivo veća. Tu leži stvarna ekonomska logika „Shift Left“ pristupa. Međutim, Shift Left se u praksi često pogrešno tumači.
Shift Left ne znači „prebacite sav bezbednosni posao developerima“
Jedna od najopasnijih zabluda jeste kada bezbednosni tim jednostavno kaže: „Od danas developeri vode računa o bezbednosti“.
Postavlja se pitanje: po kojim pravilima? Uz koje alate? Kroz kakav trening? Koji Threat model se prati? Ko zapravo donosi odluku o tome šta je prihvatljiv rizik? Kada odgovora na ova pitanja nema, to nije Shift Left – to je bežanje od odgovornosti (Shift Responsibility).
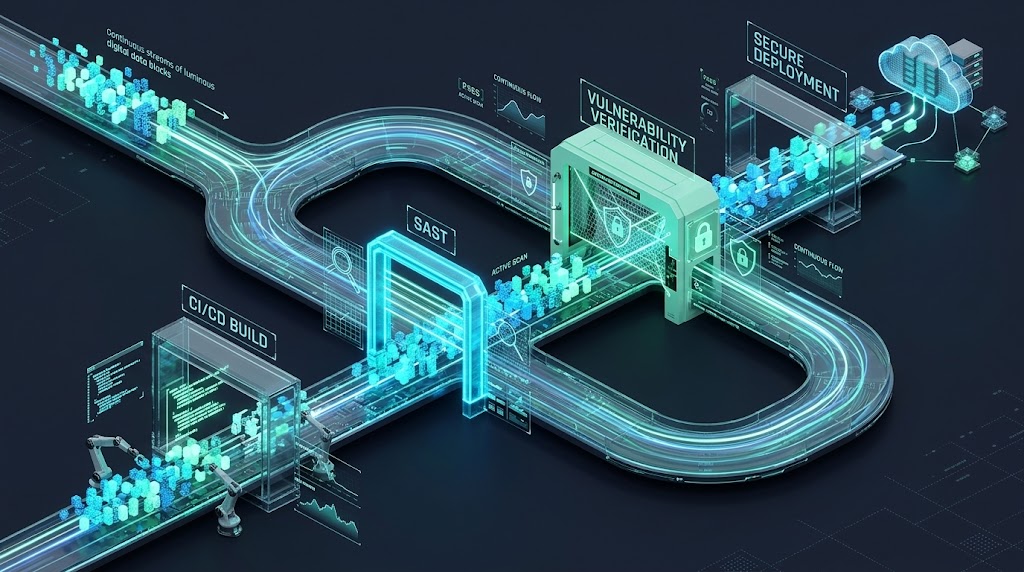
Pravi Shift Left znači da se bezbednosne provere raspoređuju ranije kroz sistem, bez preopterećenja inženjera:
-
Dok se definiše funkcionalnost, razmatraju se potencijalne zloupotrebe (Abuse Cases).
-
Dok se projektuje arhitektura, radi se Threat Modeling.
-
Dok developer piše kod, IDE ili Pipeline detektuju tipične klase propusta.
-
Prilikom Pull Request-a automatski se proveravaju zavisnosti (Dependencies).
-
Pre same isporuke potvrđuje se integritet softverskog artefakta.
-
U produkciji se prate telemetrija, opservabilnost i bezbednosni signali.
Bezbednost se ne svaljuje na leđa jednog tima, već postaje osobina celog inženjerskog procesa.
NIST ima jasnu poruku: bezbedan razvoj nije poseban SDLC
NIST SSDF okvir je izuzetno koristan jer od organizacija ne traži da napuste postojeće agilne metode kako bi usvojile neki novi, kruti „Security proces“.
Naprotiv, SSDF je koncipiran kao set univerzalnih praksi koje se neprimetno integrišu u postojeće razvojne modele. Cilj je jednostavan: smanjiti broj propusta koji stižu do korisnika, ublažiti uticaj onih koji preostanu i rešavati fundamentalne uzroke kako se iste greške ne bi ponavljale iz sprinta u sprint. To je suštinski agilna ideja – umesto dodavanja masivne faze na kraju, kontinualno se unapređuje način na koji softver nastaje.
Bezbednost mora da počne pre prvog koda
Čak ni najnapredniji DevSecOps Pipeline ne može da popravi loše donetu arhitektonsku odluku.
Ako na samom startu definišete da svaki mikroservis ima neograničena prava pristupa bazi, ako se osetljivi podaci čuvaju na neadekvatnim mestima ili ako servisi bezuslovno veruju jedni drugima bez jasnih granica poverenja (Trust Boundaries), automatizovani alati će možda pronaći par sitnih grešaka, ali suštinski propust u dizajnu ostaće netaknut.
Zbog toga princip bezbednosti po dizajnu (Secure by Design) mora da prethodi automatizaciji. Inicijative poput CISA Secure by Design s pravom insistiraju na tome da softverske kompanije preuzmu punu odgovornost za bezbednost krajnjih korisnika. Bezbednost mora biti osnovna pretpostavka sistema, a ne opcija koja se naknadno kupuje, uključuje ili podešava.
Pitanje više ne glasi: „Kako da zaštitimo aplikaciju koju smo upravo završili?“, već: „Kako da je projektujemo tako da zaštita bude njen prirodni element?“.
Modelovanje pretnji ne sme da postane trosatna birokratija
Česta zamka pri uvođenju DevSecOps-a jeste preterani formalizam. Kompanija uvede Threat Modeling, pa svaki pojedinačni zadatak dobije formular od 12 strana, sastanak sa šest učesnika i višestruka odobrenja. Epilog je predvidiv: tim brzo zaključi da bezbednost guši agilnost.
Problem ovde nije Threat Modeling, već njegova loša primena. Promena boje dugmeta na interfejsu nema isti nivo rizika kao uvođenje novog toka za prijavu, promena Payment Gateway-a ili API koji izlaže osetljive lične podatke.
DevSecOps mora biti vođen procenom rizika (Risk-Based):
-
Izmene niskog rizika prolaze kroz lagan, automatizovan proces.
-
Izmene koje diraju granice poverenja i bezbednosne mehanizme zahtevaju dublju analizu.
Ako svaki zadatak tretirate kao kritičan, ugušićete se u birokratiji. Ako svaki tretirate kao bezazlen, pre ili kasnije doživećete bezbednosni incident. Zrelost je u pronalaženju balansa.
Zašto bezbednosne korisničke priče nisu dovoljne
Agilni timovi bezbednost često pokušavaju da reše pukim dodavanjem posebnih zadataka u Backlog: „Uradi MFA“, „Podesi enkripciju“, „Pokreni PenTest“.
Iako ovi zadaci jesu korisni, bezbednost ne može biti svedena samo na nekoliko izdvojenih stavki. Ona je stvar svakodnevne inženjerske higijene:
-
Kako se validiraju korisnički unosi?
-
Gde se i kako čuvaju API ključevi i lozinke?
-
Ko ima pristup servisima i bazama?
-
Koje se verzije biblioteka povlače?
-
Kako se beleže logovi i možemo li rekonstruisati neželjeni događaj?
Zato je bezbednosne zahteve mnogo pametnije ugraditi direktno u definiciju završenog posla (Definition of Done). Ako funkcionalnost radi sa osetljivim podacima, ona se ne može smatrati završenom bez uspešno izvršenih sigurnosnih provera, pregleda koda, čiste provere ranjivosti u bibliotekama i uređenog beleženja događaja (Audit Logging). Tada bezbednost prestaje da bude izdvojen projekat i postaje merilo inženjerskog kvaliteta.
Automatizacija nije čarobni štapić, ali eliminiše rutinu
Vreme iskusnog bezbednosnog inženjera je izuzetno vredno i skupo. Apsolutno ga nema smisla trošiti na banalne propuste koje automatizovani softverski alati mogu da uoče za nekoliko sekundi.
Zato savremeni DevSecOps cevovodi podrazumevaju kombinaciju sledećih provera:
-
SAST (Static Application Security Testing): Analizira izvorni kod u potrazi za ranjivim obrascima pre nego što se aplikacija uopšte pokrene.
-
DAST (Dynamic Application Security Testing): Testira aplikaciju spolja dok je u radu, simulirajući ponašanje napadača.
-
SCA (Software Composition Analysis): Analizira eksterne biblioteke i otvoreni kod u potrazi za poznatim bezbednosnim propustima.
-
Secrets Scanning: Sprečava da lozinke, API ključevi ili tokeni slučajno završe u git repozitorijumu.
-
IaC Scanning: Proverava konfiguraciju infrastrukture definisane kroz kod (Terraform, CloudFormation, Kubernetes manifesti).
Nijedan od ovih alata ne može samostalno reći da je sistem sto odsto siguran, ali udruženi skidaju ogroman teret rutinskog posla sa inženjera.
Zamka pretrpanog cevovoda: Kada alati blokiraju svaki Pull Request
Jedan od najčešćih razloga propasti DevSecOps inicijativa jeste preterivanje sa skenerima bez jasnog plana. Uključi se pet različitih bezbednosnih alata, svaki generiše stotine upozorenja i ceo CI/CD Pipeline pocrveni.
Developer koji otvori Pull Request dobije izveštaj sa preko 200 bezbednosnih upozorenja. Od toga je 180 lažnih uzbuna (False Positives), 30 informativnih poruka, 10 manjih propusta i tek jedan zaista kritičan problem.
Posledica je zamor od alarma (Alert Fatigue). Kada sistem stalno diže paniku oko trivijalnih stvari, tim prestaje da ga shvata ozbiljno. Alarmi postaju pozadinska buka koju svi ignorišu ili traže način da je zaobiđu.
Cevovod mora da razlikuje signal od pozadinske buke
Ne sme svaki pronalazak automatski da zaustavi isporuku koda. Zdrav sistem mora jasno definisati pragove tolerancije:
-
Kritične ranjivosti (Critical): Automatski blokiraju spajanje koda i puštanje u rad.
-
Ranjivosti visokog prioriteta (High): Zahtevaju popravku ili svesno, dokumentovano odobrenje od strane odgovornog inženjera.
-
Niski prioriteti (Low): Automatski se evidentiraju i stavljaju u Backlog bez blokade trenutnog rada.
-
Zatečene ranjivosti (Legacy Debt): Rešavaju se planski, prema jasnoj politici održavanja.
Ako je sve označeno kao prioritet broj jedan, onda zapravo ništa nije prioritet.
Analiza komponenti (SCA) u eri kada većinu koda preuzimamo sa interneta
Retko ko danas piše softver od nule. Savremene aplikacije oslanjaju se na hiljade eksternih biblioteka i modula – kroz NPM, Maven, PyPI, NuGet, kontejnere ili gotove Terraform module.
Korišćenje otvorenog koda je fenomenalno za produktivnost, ali sa sobom nosi i ozbiljne rizike u lancu snabdevanja (Software Supply Chain). Developer može napisati 300 linija sopstvene poslovne logike, ali ta logika povlači stotine hiljada linija koda trećih strana koje niko u firmi nikada nije pročitao.
Zbog toga se fokus menja: nije dovoljno znati samo da li je naš kod siguran, već moramo precizno znati koje sve komponente čine naš softver.
SBOM: Od običnog spiska do temelja digitalnog poverenja
Softverska lista materijala (Software Bill of Materials – SBOM) jeste strukturisani inventar svih sastavnih delova jedne aplikacije.
Njena stvarna vrednost dolazi do izražaja kada se u javnosti objavi nova kritična ranjivost. Umesto da danima pretražujete repozitorijume pitajući se: „Da li mi uopšte koristimo ovu spornu biblioteku?“, uz ažuran SBOM odgovor imate za nekoliko sekundi. Naravno, sama lista sastojaka ne čini obrok zdravim, ali je preduslov da znate šta tačno unosite u svoj sistem.
Sigurnost softverskog lanca snabdevanja više nije opcija
CI/CD sistemi su postali izuzetno privlačna meta za napadače. Razlog je jednostavan: ovi sistemi poseduju visoke privilegije unutar infrastrukture.
Ukoliko napadač uspe da kompromituje sam automatizovani cevovod, on više ne mora da napada pojedinačne produkcione servere. Dovoljno je da zlonamerni kod ubaci direktno u proces izgradnje (Build) i sistem će ga sam isporučiti korisnicima.
OWASP lista vodećih rizika za CI/CD bezbednost jasno ukazuje na najčešće slabosti: loše upravljanje pristupima, zloupotrebu zavisnosti, ubacivanje zlonamernih komandi u cevovode, kompromitovane kredencijale i neproveren integritet softverskih paketa. CI/CD cevovod nije samo razvojni alat za komfor inženjera – on je bezbednosno kritična infrastruktura.
Ako posedujete potpuno automatizovan sistem isporuke, budite svesni da u slučaju propusta i napadač dobija automatizovan kanal za napad. Zbog toga sam Pipeline mora biti rigorozno zaštićen: uz princip najmanjih privilegija (Least Privilege), redovnu rotaciju tajni, stroga pravila za odobravanje koda i detaljne revizorske tragove.
Standard SLSA: Možemo li garantovati poreklo softvera?
Inicijativa SLSA (Supply-chain Levels for Software Artifacts) nastala je upravo sa ciljem da donese merljive standarde za bezbednost lanca snabdevanja softverom.
Osnovna premisa jeste da softverskom paketu ne smemo verovati samo zato što nosi poznato ime ili oznaku verzije. Potrebno je imati matematički proverljiv dokaz o tome odakle je kod potekao, ko ga je napisao, kroz koji tačno proces izgradnje je prošao i da li je usput menjan. Što više automatizujemo isporuku, to je važnije da u svakom trenutku možemo dokazati verodostojnost onoga što puštamo u rad.
Iskustvo developera (DevEx) je ključni faktor bezbednosti
Ovo je segment koji menadžment često zanemaruje. Ako je bezbedan način rada komplikovan, spor i frustrirajući, a nebezbedan brz i jednostavan, inženjeri pod pritiskom rokova neminovno počinju da traže prečice.
Ako odobrenje za pristup bazi traje tri dana, programeri će početi da dele jednu zajedničku šifru preko poruka. Ako je zvanično bezbedno okruženje tromo, napraviće improvizovano rešenje na svoju ruku. To nije nužno loša namera inženjera, već sistemski propust u dizajnu procesa.
Bezbedna opcija mora biti ujedno i najjednostavnija opcija za rad.
Kako Platform Engineering čini bezbednost nevidljivom
Upravo ovde inženjering internih platformi (Platform Engineering) igra prelomnu ulogu.
Kada developer podiže novi servis preko interne platforme (Internal Developer Platform – IDP), on ne mora da provede dane konfigurišući bezbednosne alate. Platforma mu automatski obezbeđuje sve standarde: odobren osnovni kontejner (Base Image), podešeno upravljanje tajnama, ugrađene skenere ranjivosti i usklađene mrežne polise.
Developer se kreće po jasno trasiranom, bezbednom putu (takozvani „paved road“). Bezbednost prestaje da bude set zabrana i postaje prirodan deo razvojnog okruženja.
Uloga Security Champion-a: Most između timova, a ne zamena za sistem
Mnoge kompanije sa uspehom uvode ulogu bezbednosnih šampiona (Security Champions) unutar razvojnih timova. To su inženjeri koji pokazuju poseban interes za bezbednost i prolaze dodatnu obuku kako bi bili spona između svog tima i centralnog bezbednosnog odeljenja.
Ipak, postoji opasnost: organizacija često imenuje šampiona, ne pruži mu ni vreme, ni alate, ni podršku, a potom od njega očekuje da rešava sve bezbednosne probleme. Security Champion treba da pomogne u boljem razumevanju arhitekture i ranom uočavanju rizika, a ne da bude besplatan zamenski inženjer bez ikakvih ovlašćenja.
Bezbedna podrazumevana podešavanja vrede više od sto stranica uputstava
Ako očekujete da svaki inženjer detaljno pročita pravilnik o bezbednosti od sto stranica pre nego što napiše prvi API, u problemu ste.
Daleko je efikasnije obezbediti gotove šablone (templates) koji već u sebi imaju ugrađenu zaštitu: ispravnu autentifikaciju, ograničenje broja zahteva (Rate Limiting), maskiranje osetljivih podataka u logovima i podešena bezbednosna zaglavlja. Programer tada kreće sa sigurne početne tačke, a prostor za ljudsku grešku je sveden na minimum.
Agile ne znači odsustvo dokumentacije
Česta zabluda nastala iz površnog tumačenja Agilnog manifesta glasi: „Radni softver je važniji od obimne dokumentacije, dakle mi ne pišemo dokumentaciju“.
Manifest nigde ne kaže da dokumentaciju treba ukinuti, već da softver ima prednost kada dođe do konflikta. U bezbednosti, neke stvari jednostavno moraju biti precizno zabeležene:
-
Modeli pretnji za ključne sisteme.
-
Zvanične odluke o prihvatanju rizika (Risk Acceptance).
-
Arhitektonske odluke i odobreni izuzeci.
-
Izveštaji i naučene lekcije nakon incidenata.
Ako je odluka o tome zašto neki sistem nema uključenu enkripciju ostala zakopana u privatnoj poruci na Slack-u pre godinu dana, vi nemate kontrolu nad sistemom.
Bezbednosni dug je jednako stvaran kao i tehnički dug
Kada tim u žurbi kaže: „Pusti sad ovako zbog roka, obezbedićemo to kasnije“, to je svesno zaduživanje.
Problem nastaje kada to „kasnije“ postane „nikada“. Privremeni API ostane otvoren godinama, testni nalozi sa visokim privilegijama se zaborave, a zastarele biblioteke niko ne sme da pipne iz straha da se sistem ne sruši.
Baš kao i finansijski ili tehnički dug, bezbednosni dug vuče kamatu. Što duže stoji neadresiran, to je veća šansa da će konačna naplata doći kroz kompromitovan sistem.
Prihvatanje rizika nije kapitulacija
Apsolutna bezbednost ne postoji, niti je tehnički izvodljiva. Svako poslovanje podrazumeva preuzimanje određenog nivoa rizika.
Zreo sistem ne teži nerealnom cilju nultog rizika, već omogućava transparentno upravljanje rizikom: identifikujemo ga, sagledamo potencijalne posledice, odredimo ovlašćenu osobu koja donosi odluku i definišemo rok u kojem će se taj rizik ponovo preispitati. To je profesionalan pristup poslu, miljama daleko od pristupa „blokiraj sve“ ili „valjda se ništa neće desiti“.
Obim provere mora zavisiti od potencijalnog uticaja (Blast Radius)
Izmena teksta u futeru sajta i promena algoritma za obradu platnih kartica ne smeju prolaziti kroz istu proceduru odobravanja.
Ako želimo agilan DevSecOps koji ne koči poslovanje, bezbednosni pregled mora biti srazmeran mogućoj šteti:
-
Što je potencijalni radijus štete veći – kontrola je rigoroznija i uključuje dublju analizu stručnjaka.
-
Što je rizik manji – oslanjamo se na automatizovane provere i brz protok.
Ovo nije kompromitovanje bezbednosti, već racionalno trošenje inženjerskih kapaciteta.
Bezbednosni tim ne sme postati red za čekanje na šalteru
Ukoliko inženjeri za svaku sitnicu moraju da otvaraju tiket bezbednosnom timu, dobijate klasično usko grlo. Redovi rastu, rokovi se probijaju, a bezbednjaci troše sate na trivijalnosti umesto da se bave ozbiljnim pretnjama.
Uspešan bezbednosni tim ne funkcioniše kao policajac koji zaustavlja saobraćaj, već kao tim koji postavlja saobraćajne znakove, zaštitne ograde i uređuje raskrsnice tako da saobraćaj teče nesmetano, a bezbedno.
Penetracioni testovi su neophodni, ali ne leče loš proces
Penetracioni test neposredno pred izlazak softvera na tržište ima svoju ulogu. Međutim, ako spoljni testeri u tom trenutku pronađu 50 osnovnih propusta, to nije znak uspeha testiranja – to je dokaz da vam je razvojni proces zakazao.
Nezavisni testovi su odlični kao završna validacija i provera složenih scenarija napada, ali oni nikada ne mogu biti zamena za kvalitetno projektovanu arhitekturu, redovno skeniranje koda i higijenu zavisnosti tokom razvoja.
DevSecOps se ne završava puštanjem koda u rad
Kada je softver uspešno postavljen na produkciju, bezbednosni posao tek počinje. Biblioteka koja je danas bila potpuno bezbedna, već sutra može dobiti javno objavljenu kritičnu ranjivost (CVE).
Zato moderan proces podrazumeva stalno upravljanje ranjivostima, nadzor rada sistema, detekciju anomalija i brz odgovor na incidente. Kao što NIST SSDF ističe u svom segmentu reagovanja na ranjivosti, petlja mora biti zatvorena: svaki problem uočen u produkciji mora se analizirati kako bi se slični propusti trajno predupredili u fazi razvoja.
 Svaki bezbednosni incident mora da unapredi sistem
Kada dođe do problema, posao se ne završava primenom brze zakrpe. Suštinsko pitanje jeste: šta je u našem sistemu zakazalo pa je ovaj propust uopšte stigao do produkcije?
-
Ako je u kodu ostao API ključ – unapređuje se skener tajni.
-
Ako je uzrok bila ranjiva komponenta – pooštravaju se SCA pravila.
-
Ako je problem nastao zbog loše Cloud konfiguracije – dodaju se nove provere za infrastrukturu kao kod.
Tek tada incident prestaje da bude samo operativni trošak i postaje direktan pokretač sistemskog poboljšanja.
Zatvaranje agilne petlje povratnih informacija
Agile se zasniva na jednostavnoj matrici: napravi mali korak, proveri rezultat, nauči nešto i prilagodi se. DevSecOps tom procesu samo dodaje bezbednosnu dimenziju: proveri bezbednosne parametre dovoljno rano kako to učenje ne bi bilo plaćeno padom sistema ili krađom podataka.
Oni dele potpuno istu logiku – rane povratne informacije su višestruko jeftinije od kasnih iznenađenja.
Lekcije iz prakse: Kada agilnost stane na pola puta
Na ITNetwork-u smo ranije analizirali situacije u kojima kompanije uspešno ubrzaju pisanje koda, ali zapnu na isporuci, jer im nedostaje uigran DevOps mehanizam.
DevSecOps donosi novu dimenziju istog problema: možete imati vrhunski automatizovan CI/CD sistem koji kod na server izbacuje za deset minuta, ali ako taj isti kod potom stoji dve nedelje na ručnom bezbednosnom odobrenju, vi ste samo premestili usko grlo. Bezbednost mora biti ugrađena u sam tok isporuke.
Razvoj vođen veštačkom inteligencijom traži još jači DevSecOps
U eri gde AI agenti za kodiranje preuzimaju sve veći deo rutinskog posla – od pisanja koda i testova do kreiranja konfiguracija – brzina generisanja promena raste eksponencijalno.
Samim tim, eksponencijalno raste i brzina kojom se potencijalne ranjivosti mogu uvući u sistem. NIST je već odgovorio na ovaj izazov uvođenjem posebnog profila (SP 800-218A) namenjenog razvoju i bezbednosti generativnih modela.
U takvom okruženju, pitanja kontrole postaju još osetljivija:
-
Koje dozvole ima AI agent?
-
Koje podatke sme da čita, a šta sme da menja?
-
Ko potvrđuje njegove izmene i da li postoji jasan revizorski trag?
DevSecOps ovde prerasta u upravljanje bezbednošću na relaciji čovek-agent.
Zašto AI pregled koda ne može biti jedina linija odbrane
Iako veštačka inteligencija odlično prepoznaje uobičajene propuste poput SQL injekcija ili lošeg rukovanja greškama, oslanjanje isključivo na AI nosi ozbiljne rizike.
Kada jedan model generiše kod, a drugi ga proverava, lako se može desiti da dele iste slepe mrlje ili da veštački testovi samo potvrde pogrešnu početnu pretpostavku. Zbog toga je odbrana u dubinu (Defense in Depth) jedini ispravan pristup: AI asistencija, statička analiza, kontrola zavisnosti, arhitektonska kontrola i ljudski pregled moraju se međusobno dopunjavati.
Budućnost nije samo „Shift Left“, već bezbednost na svakom koraku
Termin Shift Left je odigrao važnu ulogu u edukaciji industrije, ali ima svoje ograničenje jer navodi na pomisao da je dovoljno samo premestiti stvari s desna na levo.
Zreliji koncept jeste bezbednost na svakom koraku (Security Everywhere):
-
Pre kodiranja: Bezbedan dizajn i analiza pretnji.
-
Tokom kodiranja: Bezbedna podrazumevana podešavanja i provere u editoru.
-
Pri čuvanju koda: Automatska provera kredencijala i zavisnosti.
-
U toku isporuke: Automatizovane bezbednosne kapije i verifikacija integriteta.
-
U radu: Kontinuirani nadzor, telemetrija i brzo učenje iz problema.
Bezbednost nije prolazna stanica, već osnovna karakteristika stabilnog inženjerskog sistema.
Merite ishode, a ne puku aktivnost alata
Podatak da je bezbednosni skener pronašao 2.000 problema sam po sebi ne znači ništa. Možda vam je softver zaista loš, a možda alat samo zatrpava inženjere lažnim uzbunama.
Pravo stanje stvari pokazuju metrike fokusirane na ishode:
-
Koliko kritičnih propusta uopšte stigne do produkcije?
-
Koliko vremena prođe od otkrivanja ranjivosti do njene popravke (Mean Time to Remediate)?
-
Da li se iste klase grešaka ponavljaju kroz vreme?
-
Koliki procenat prijavljenih propusta otpada na lažne uzbune?
-
Koliko se bezbednosnih pitanja reši pre spajanja koda u glavnu granu?
Ako bezbednost koči posao, problem je u dizajnu procesa
Ako kontrola na aerodromu traje tri sata i putnici masovno propuštaju letove, rešenje nije da ukinemo bezbednosnu kontrolu, već da reorganizujemo njen rad.
Ista logika važi i za razvoj softvera. Kada provera traje nedeljama, uzrok nije prevelika briga o bezbednosti, već loš proces: nedostatak jasnih prioriteta, nepostojanje automatizacije, loši alati sa previše šuma i kasno uključivanje stručnjaka u projekat.
Isti principi važe i van velikih softverskih sistema (Joombooz primer)
Pogrešno je misliti da ovi principi pripadaju samo velikim korporacijama. Na znatno jednostavnijem nivou, poput održavanja web sajtova i online prodavnica, susrećemo se sa identičnom dinamikom.
U praksi se sajt često napravi, pusti u rad i zaboravi, sve dok ne zastare dodaci, ne popuste bezbednosne zakrpe i dok sistem ne postane meta napada. Agencija Joombooz, primera radi, svoje usluge održavanja sajtova zasniva upravo na premisi da su bezbednost, redovna ažuriranja i prevencija sastavni deo rutinskog, svakodnevnog posla, a ne akcija koja se pokreće tek kada se sajt sruši.
Bezbednost je uvek najefikasnija i najjeftinija onda kada je tiha rutina, a ne vanredno stanje.
Kako izgleda zdrav i funkcionalan Agile + DevSecOps model u praksi?
-
Definisanje zadatka: Tim sagledava funkcionalnost i procenjuje bezbednosni rizik kroz lagan Threat Modeling.
-
Razvoj: Inženjer koristi proverene šablone sa ugrađenim bezbednosnim funkcijama i standardima.
-
Provera koda: Pre spajanja u glavnu granu, automatizovani alati proveravaju kod, biblioteke i konfiguraciju infrastrukture.
-
Donošenje odluka: Nisko-rizične promene prolaze automatski; visoko-rizične zahtevaju pregled bezbednosnog inženjera.
-
Isporuka: Cevovod proverava integritet paketa i bezbedno ga postavlja u produkciju.
-
Nadzor i povratna sprega: Sistem prati rad aplikacije u realnom vremenu, a svaki eventualni propust se koristi za unapređenje pravila i edukaciju tima.
Najbolji bezbednosni tim nije onaj koji najviše zabranjuje
Pravi uspeh bezbednosnog tima ne meri se brojem zaustavljenih projekata, već sposobnošću da izgradi sistem u kojem opasne stvari teško prolaze, a regularne promene stižu do korisnika brzo i bez prepreka.
Kada se bezbednost svede na pojedinačni heroizam nekolicine stručnjaka koji u poslednji čas sprečavaju katastrofu, sistem je krh. Kada se problemi sistemski eliminišu pre spajanja koda, bezbednost postaje neodvojivi deo inženjerske kulture.
 Brzina i bezbednost nisu igra sa nultim zbirom
Pitanje: „Koliko brzine moramo da žrtvujemo zarad bezbednosti?“ u startu je pogrešno postavljeno.
U dobro projektovanom sistemu, rano uočavanje grešaka zapravo štedi vreme. Bezbedna početna podešavanja ubrzavaju programiranje, automatizacija zamenjuje spore manuelne sastanke, a manje promene donose neuporedivo manji rizik od krupnih tromesečnih nadogradnji.
Pravi neprijatelj agilnosti nikada nije bila bezbednost. Pravi neprijatelj je zakasnela bezbednost.
Sajber-bezbednost u modernom razvoju softvera više ne može biti kontrolna rampa pred samim ciljem. Ona je sastavna osobina proizvoda – i što je ranije tako prihvatimo, manje ćemo vremena gubiti na naknadne, skupe i bolne popravke.
Često postavljana pitanja (FAQ)
Šta je zapravo DevSecOps?
DevSecOps je inženjerski i kulturni pristup koji integriše bezbednosne prakse kroz celokupan proces razvoja i rada softvera – od ranog planiranja i arhitekture, preko testiranja i automatizovane isporuke, do produkcionog praćenja.
Kakva je veza između Agile-a i DevSecOps-a?
Oba koncepta počivaju na istim temeljima: brzim povratnim informacijama, radu u manjim koracima i stalnom unapređivanju procesa. DevSecOps primenjuje ove principe na polje bezbednosti kako bi se rizici uklanjali u hodu.
Da li DevSecOps neminovno usporava brzinu isporuke?
Loše organizovan DevSecOps, pretrpan sporim ručnim odobrenjima i bučnim alatima, svakako može usporiti tim. Međutim, pravilno implementiran sistem uklanja rutinske preglede, automatizuje testove i zapravo ubrzava isporuku jer eliminiše dugotrajne popravke pred sam Release.
Šta označava termin Shift Left Security?
Shift Left označava praksu pomeranja bezbednosnih provera u ranije faze životnog ciklusa softvera (na levu stranu vremenske ose razvoja), umesto da se sve provere ostavljaju za sam kraj.
Da li Shift Left znači da developeri sada rade posao bezbednosnog tima?
Ne. Inženjeri dobijaju adekvatne alate i smernice da pišu bezbedniji kod, dok se bezbednosni stručnjaci fokusiraju na definisanje pravila, dizajn arhitekture i rešavanje najsloženijih pretnji.
Šta podrazumeva koncept Secure by Design?
To je pristup prema kojem se bezbednost ugrađuje u osnovne temelje softverske arhitekture od prvog dana, umesto da se dodaje kao zakrpa preko već gotovog softvera.
Koja je razlika između Secure by Design i Secure by Default?
Dok Secure by Design označava bezbedno projektovanje sistema u samom startu, Secure by Default znači da softver dolazi sa najbezbednijim mogućim podrazumevanim podešavanjima, bez potrebe da korisnik ručno aktivira osnovne zaštitne mehanizme.
Šta je NIST SSDF?
NIST Secure Software Development Framework (SSDF) predstavlja standardizovani skup bezbednosnih praksi koje se mogu primeniti na bilo koji razvojni model. Fokusiran je na pripremu organizacije, zaštitu softvera, razvoj sigurnih sistema i pravilno reagovanje na otkrivene ranjivosti.
Koja je razlika između SAST i DAST alata?
SAST (statičko testiranje) analizira sam izvorni kod bez pokretanja aplikacije i ukazuje na problematične linije koda. DAST (dinamičko testiranje) proverava aplikaciju spolja dok je pokrenuta, simulirajući napade kako bi uočio ranjivosti u realnom radu.
Šta radi SCA analiza?
SCA (Software Composition Analysis) automatski skenira sve eksterne biblioteke i komponente otvorenog koda koje aplikacija koristi, mapira njihove verzije i proverava da li se nalaze u bazama poznatih bezbednosnih ranjivosti.
Čemu služi SBOM?
Software Bill of Materials (SBOM) je detaljan spisak svih sastavnih delova jedne aplikacije. Omogućava kompanijama da u roku od nekoliko minuta saznaju da li na njih utiče neka novootkrivena globalna ranjivost.
Šta je to bezbednosni dug (Security Debt)?
To je akumulacija poznatih sigurnosnih manjkavosti i zaobiđenih pravila koja se svesno odlažu zarad stizanja kratkoročnih rokova. Ukoliko se ne rešava redovno, drastično povećava rizik od kompromitovanja sistema.
Kako veštačka inteligencija menja pravila u DevSecOps-u?
AI omogućava višestruko brže generisanje koda, što automatski znači i potencijalno brže gomilanje ranjivosti. Zbog toga automatizovani sigurnosni mehanizmi i provera integriteta koda postaju još važnija brana između generisanog koda i produkcije.