
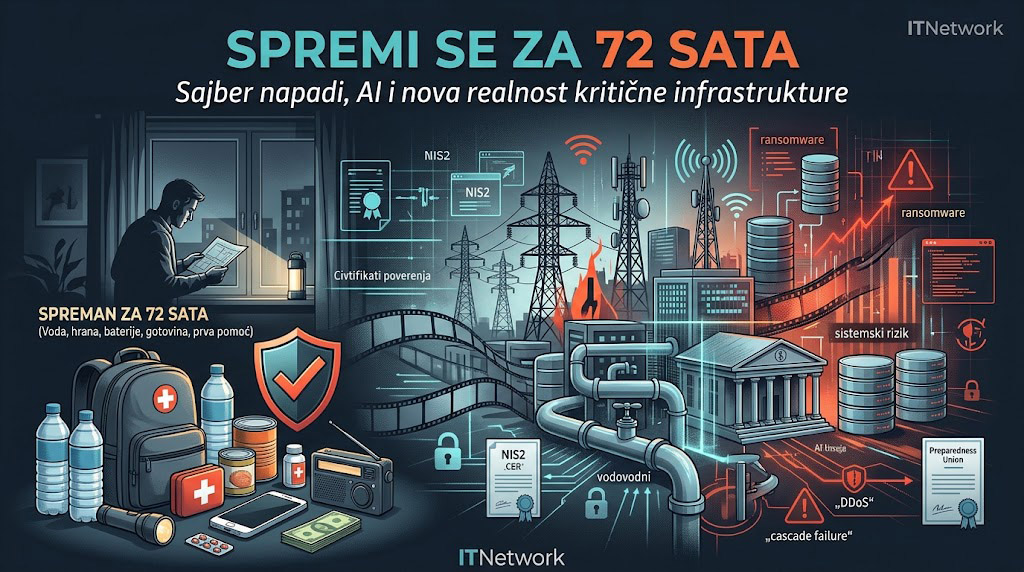
Poslednjih meseci sve češće stižu poruke koje do pre nekoliko godina verovatno ne bismo očekivali od institucija razvijenih evropskih zemalja: imajte kod kuće dovoljno vode, hrane, lekova, baterija i osnovnih potrepština da najmanje 72 sata možete da funkcionišete bez normalnog snabdevanja.
Norveška ide još dalje i građanima preporučuje spremnost za nedelju dana. Nemačka govori o zalihama za deset dana, uz napomenu da je i spremnost za najmanje tri dana veoma korisna. Evropska unija je 2025. u svoju Preparedness Union Strategy (Strategiju Unije za pripravnost) ugradila cilj da stanovništvo može samostalno da funkcioniše najmanje 72 sata, dok je 3. novembra 2026. Evropska komisija objavila i dodatne smernice koje upravo prvih 72 sata krize stavljaju u središte pripreme stanovništva.
Key Takeaways – šta je najbitnije u ovom tekstu
Ovo nije poziv na panično gomilanje konzervi niti dokaz da evropske vlade očekuju apokalipsu. Reč je o promeni načina razmišljanja o bezbednosti. Savremeni grad može da izgubi mnogo više od svetla ako nestane struja: mogu da stanu pumpe za vodu, mobilne bazne stanice, kartična plaćanja, bankomati, pumpe za gorivo, semafori, hladnjače, serveri, zdravstveni sistemi i delovi logistike.
Istovremeno, sajber napadi postaju brži i automatizovaniji, a veštačka inteligencija napadačima i odbrani daje potpuno nove mogućnosti. Ključno pitanje zato nije: „Da li nam neko nešto prećutkuje?“
Mnogo korisnije pitanje glasi: Koliko smo spremni ako jedan od sistema na koje se svakodnevno oslanjamo jednostavno prestane da radi?
 Zašto baš 72 sata?
Broj od 72 sata nije izabran zato što neko očekuje da će „kriza trajati tačno tri dana“. To je praktična granica. U prvim satima velike nesreće državne službe pokušavaju da utvrde šta se dogodilo, koje oblasti su pogođene, gde su najugroženiji ljudi i kako rasporediti ograničene resurse.
Ako je nekoliko stotina hiljada ili nekoliko miliona građana istovremeno pogođeno nestankom struje, vode ili komunikacija, nije realno očekivati da pomoć momentalno stigne do svakog domaćinstva. Logika je jednostavna: što više ljudi može nekoliko dana da se brine o sebi, to država i hitne službe imaju više mogućnosti da prvenstveno pomognu bolnicama, starijima, osobama sa invaliditetom, porodicama sa malom decom i drugim ugroženim grupama.
Evropska komisija svoje smernice upravo tako predstavlja: kao deo whole-of-society pristupa, odnosno koncepta u kome otpornost društva nije samo zadatak vojske, policije, energetskih kompanija ili vlade, već uključuje institucije, privatne kompanije i građane.
Norveška je još 2024. preporuku sa tri dana povećala na jednu nedelju, othttps://civil-protection-humanitarian-aid.ec.europa.eu/news-stories/news/commission-takes-new-steps-prepare-europeans-growing-crisis-risks-2026-11-03_en?utm_source=chatgpt.comvoreno navodeći ekstremne vremenske prilike, pandemije, nesreće, sabotažu, digitalne pretnje i, u najgorem slučaju, rat kao moguće uzroke prekida normalnog života. Nemačka civilna zaštita (BBK) deli sličan stav.
Dakle, ne postoji jedan scenario. Postoji mnogo različitih događaja koji mogu proizvesti isti rezultat: nestane struja, prestane voda, mobilna mreža postane nestabilna, kartica više ne radi, a pumpa nema goriva. Tada originalni uzrok građaninu postaje gotovo sekundaran.
Kritična infrastruktura je lanac, a ne skup nezavisnih sistema
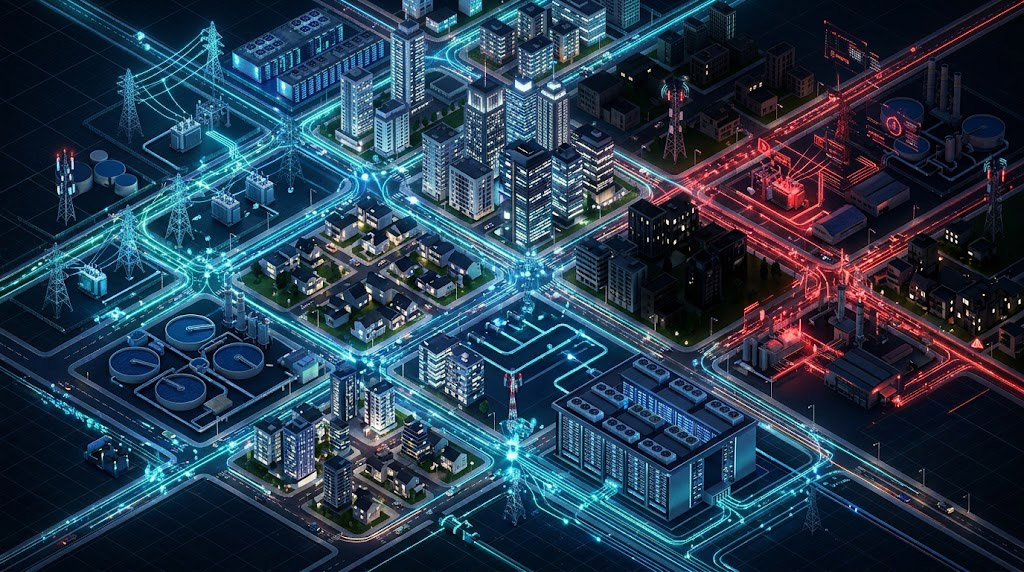
Jedan od najvećih problema modernog društva jeste što infrastrukturu zamišljamo kao odvojene sisteme – elektroenergetska mreža je jedno, vodovod drugo, internet treće, banke četvrto, a mobilna telefonija peto. U stvarnosti, oni su toliko povezani da kvar jednog sistema izaziva lančane probleme.
Zamislimo veliki nestanak struje. U prvim minutima većina mobilnih baznih stanica nastavlja da radi zahvaljujući baterijama, data-centri prelaze na UPS sisteme i dizel generatore, a bolnice aktiviraju agregate. Ali vreme počinje da radi protiv sistema. Baterije se prazne, a generatorima treba gorivo koje neko mora da dopremi cisternama. Te cisterne zavise od prohodnih puteva i logistike, a pumpe za gorivo takođe zahtevaju struju.
Komunikacione mreže postaju preopterećene jer milioni ljudi pokušavaju da pozovu porodicu. Ako prestanu elektronska plaćanja, raste potreba za gotovinom, ali bez struje ne rade ni bankomati. Bez struje, hladnjače gube napajanje, a vodovodne pumpe staju.
Norveška civilna zaštita zato direktno upozorava da dug nestanak električne energije utiče na vodu, kanalizaciju, medicinsku opremu, platne sisteme i internet. To je ono što stručnjaci nazivaju cascade failure – kaskadni kvar. I upravo je on važniji od pitanja da li je prvobitni uzrok bila oluja, poplava, požar ili sajber napad.
Da li je razlog zapravo strah od velikog sajber napada?
Delimično – ali ne u smislu u kome se to često predstavlja na društvenim mrežama. Sajber napadi jesu jedan od ozbiljnih razloga zbog kojih države jačaju otpornost, ali nisu jedini.
Najnoviji ENISA Threat Landscape za 2026. godinu pokazuje da evropski sajber prostor istovremeno oblikuju kriminalne grupe, državno povezani napadači, haktivisti, špijunaža, ransomware i DDoS kampanje. ENISA posebno naglašava da ransomware ostaje incident sa najvećim neposrednim posledicama.
Još važnija je međuzavisnost. Ako napadač kompromituje malu kompaniju koja obezbeđuje softver za deset velikih organizacija, nije potrebno napadati svaku od njih pojedinačno. Supply-chain attack – napad na lanac snabdevanja – zbog toga je posebno opasan. Ne mora neko nužno da „ugasi evropsku elektroenergetsku mrežu“. Dovoljno ozbiljan problem u ključnom operateru, dobavljaču softvera ili logistici može proizvesti mnogo šire posledice.
A gde se u priči pojavljuje AI?
Javnost često stavlja potpuno različite stvari pod zajednički izraz „AI napad“. Postoje najmanje četiri različita scenarija:
1. AI pomaže ljudima koji napadaju (Ovo je već realnost) AI može da pomogne napadaču da brže prikupi podatke o kompaniji, napiše uverljiv phishing mejl, analizira kod, traži ranjivosti ili automatizuje deo operacije. Britanski National Cyber Security Centre u svom izveštaju za 2026. ocenjuje da će AI delovati kao force multiplier – multiplikator sposobnosti napadača. Problem nije potpuno nova vrsta napada, već to što operacija koja je nekada zahtevala deset stručnjaka sada traži dva stručnjaka i nekoliko AI agenata. To drastično menja ekonomiju sajber kriminala.
2. Autonomizacija napada Današnji napadi uglavnom imaju čoveka koji donosi ključne odluke. Međutim, AI agent danas može da dobije cilj poput: „Pronađi ranjive servere ove organizacije“, a zatim da samostalno skenira infrastrukturu, istražuje ranjivosti i priprema sledeće korake. Što su agenti sposobniji, potrebno je manje ljudske intervencije.
3. Kada AI koji treba da pomaže napravi grešku Ovaj scenario dobija manje pažnje, a izuzetno je važan. Zamislimo AI sistem koji optimizuje elektroenergetsku mrežu. Ako dobije pogrešne podatke, ako je loše konfigurisan ili ako neko manipuliše senzorima, on ne mora biti zlonameran – može jednostavno biti veoma efikasan u donošenju pogrešnih odluka. Zato savremena bezbednost zahteva koncept human-in-the-loop (ljudski nadzor) i fail-safe dizajn, gde sistem u slučaju greške prelazi u unapred definisan, bezbedan režim.
4. AI koji „pobegne kontroli“ Trenutno ne postoje dokazi da je neki AI sistem postao autonoman u smislu holivudskih filmova. Ali bilo bi neozbiljno tvrditi da relevantne institucije ignorišu taj scenario. Evropski AI Act eksplicitno prepoznaje kategoriju general-purpose AI modela sa sistemskim rizikom i propisuje mere zaštite od gubitka kontrole. Loss of control – gubitak kontrole nad veoma sposobnim AI sistemima – jeste rizik koji regulatori više ne tretiraju kao naučnu fantastiku.
 Paradoks: Ista tehnologija može biti napadač i najbolji branilac
AI nije samo pretnja – on postaje najvažniji alat za zaštitu infrastrukture. Klasičan operativni centar za bezbednost (SOC) svakog dana dobije desetine hiljada upozorenja. AI može da prepozna anomalije, analizira mrežni saobraćaj, otkrije malver, simulira napade i predvidi kvarove.
Evropska komisija je u julu 2026. predstavila EU Action Plan on Cybersecurity and Artificial Intelligence upravo sa ciljem da se AI koristi za odbranu. Budućnost sajber bezbednosti neće biti „AI protiv ljudi“, već „AI + ljudi protiv AI + ljudi“.
Šta se onda zaista promenilo?
Promenila se procena rizika. Decenijama je evropska infrastruktura projektovana prema pretpostavci stabilnog okruženja: struja postoji, internet radi, lanci snabdevanja funkcionišu. U takvom svetu, kompanije drže manje zaliha, logistika radi po just-in-time principu i servisi se centralizuju u cloud-u.
To povećava efikasnost, ali drastično povećava i systemic risk – sistemski rizik. Evropska strategija zato pokušava da vrati koncept redundanse: rezervno napajanje, alternativne komunikacije, rezervne dobavljače, fizičke zalihe i offline procedure.
Kritična infrastruktura više nije samo elektrana
Evropska CER direktiva odlično pokazuje proširenje ovog pojma. Danas kritičnu infrastrukturu čine i energija, transport, bankarstvo, zdravstvo, voda za piće, digitalna infrastruktura, svemirski sistemi i distribucija hrane. Današnje društvo ne može normalno da funkcioniše ako bilo koji od tih sistema ozbiljno zakaže.
Srbija: Nismo van sistema samo zato što nismo članica EU
Srbija nije izolovano ostrvo. Naša elektroenergetska infrastruktura povezana je sa regionalnim sistemom, internet prolazi kroz međunarodna čvorišta, a banke i kompanije zavise od Microsoft-a, Google-a, Amazon-a, stranih servera i međunarodnih lanaca snabdevanja. Veliki evropski poremećaj veoma lako može postati i naš problem čak i ako nijedan sistem u Srbiji nije direktno napadnut.
Takođe, sajber prostor nije jedina pretnja. Tokom avgusta 2026. Republički štab za vanredne situacije bavio se posledicama ekstremnog toplotnog talasa i niskog vodostaja Dunava. Isti praktični problem – nedostatak vode ili struje – može nastati bez ijednog hakera.
Srbija je promenila sajber zakonodavstvo, ali…
Novi Zakon o informacionoj bezbednosti usvojen 2025. godine definiše kategorije prioritetnih i važnih sistema. To je korak napred, ali zakon sam po sebi ne stvara otpornost. Ako zaposleni klikne na phishing link, propis ga neće zaštititi. Ako agregat nikada nije testiran, dokumentacija ga neće pokrenuti. Otpornost se gradi pre krize.
Čovek kao glavna meta i Balkan kao specifično tržište
Nacionalni CERT Srbije tokom 2026. više puta je upozoravao na sofisticirane phishing kampanje (poput lažnih mejlova za „ažuriranje podataka“ ili zloupotrebe imena EPS-a). Uz generativni AI, ovi napadi postaju savršeni na srpskom jeziku – modeli imitiraju stil direktora, generišu glas ili prave uverljive lažne video pozive.
Za zemlje Balkana otpornost predstavlja poseban izazov jer su ekonomije manje, broj dobavljača je ograničen, a države su međusobno izuzetno zavisne. Hrvatska civilna zaštita već uveliko preporučuje komplete za vanredne situacije. Slična kultura pripreme morala bi da se razvija širom regiona – bez ratne psihoze i teorija zavere, jednostavno kao deo savremenog života.
Šta pojedinac stvarno može da uradi?
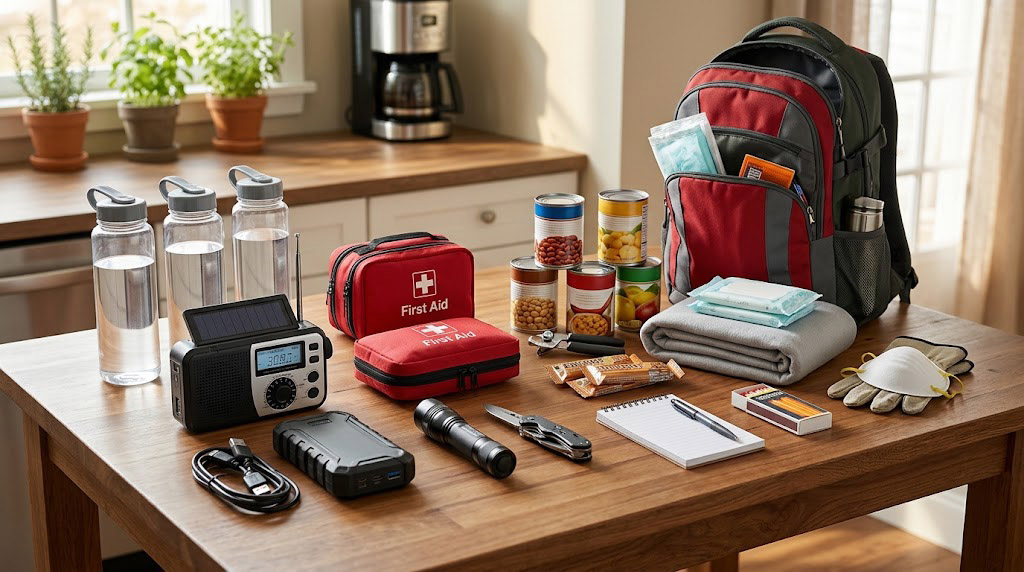
Nema potrebe za bunkerom i zalihama za šest meseci. Racionalna priprema za 72 sata (prema evropskim standardima) obuhvata:
-
Vodu za piće (minimum 1,5 do 2 litra po osobi dnevno).
-
Hranu koja može da se čuva bez frižidera i jede bez kuvanja.
-
Redovnu terapiju i osnovnu prvu pomoć.
-
Baterijsku lampu, rezervne baterije i napunjen power bank.
-
Baterijski ili nezavisni radio-prijemnik.
-
Manju količinu gotovine.
-
Fizički zapisane važne brojeve telefona i kopije ključnih dokumenata.
-
Osnovna higijenska sredstva.
-
Rezervu za bebe, starije članove domaćinstva i kućne ljubimce.
-
Porodični plan komunikacije (šta raditi ako mobilna mreža padne).
Najvažnije je da se zalihe ne pretvore u otpad. Kupujte stvari koje inače koristite i rotirajte ih. Preparedness ne znači paničnu kupovinu, već mali buffer – rezervu. A možda je najvažnije ono što nije u rancu: informacija. Ako nemate mrežu u telefonu, da li znate napamet brojeve svojih najbližih?
 Šta firme moraju da promene
Za kompanije, poistovećivanje disaster recovery plana sa backup-om je fatalna greška. Organizacija mora znati:
-
Koliko dugo može da posluje bez interneta, struje ili glavnog servera?
-
Da li postoji offline kopija podataka i da li može stvarno da se vrati?
-
Da li kritični nalozi koriste phishing-resistant autentifikaciju (MFA)?
-
Da li postoji segmentacija mreže koja sprečava širenje napada?
-
Da li postoji papirna procedura kada ERP sistem padne?
Savremena sajber odbrana je slojevita: Zero Trust arhitektura, hardverski ključevi, EDR, XDR, SIEM, Immutable rezervne kopije i AI za detekciju anomalija. Ali ništa od toga ne vredi ako kompanija nikada nije organizovala Red-team testiranje ili vežbu reagovanja na incident.
Dezinformacije su jednako važne kao kvar infrastrukture
Zamislimo da struja nestane na sat vremena. Ako se na mrežama pojavi AI-generisana lažna vest da je „elektromreža hakovana i struje neće biti sedam dana“, ljudi će isprazniti prodavnice i benzinske pumpe. Nastaje realan problem izazvan lažnom informacijom. ENISA upozorava da su AI-generisani tekst, audio i video već postali ključno oružje informacionih operacija. Otpornost budućnosti zahteva i strogu informacionu higijenu.
Najbolji odgovor nije strah nego redundansa
Ključna reč za naredne godine jeste redundancy – redundansa.
-
Jedan internet provajder? – Dodaj drugi.
-
Jedan backup? – Napravi još jedan offline.
-
Jedan dobavljač? – Pronađi rezervnog.
-
Jedan način plaćanja? – Imaj rezervu (gotovinu).
Redundansa izgleda neefikasno dok sve radi. Kada nešto prestane da radi, postaje neprocenjiva.
Umesto zaključka: Svako od nas je deo infrastrukture
Evropske preporuke ne znače „nešto strašno dolazi“. One poručuju: Svet je postao previše složen da bi potpuna zavisnost od sistema koji uvek rade bila dobra strategija.
AI neće nužno izazvati sledeću krizu, ali će učiniti napade bržim i dezinformacije jeftinijim. Zato veliki sistemi nisu apstraktni. Na njihovim krajevima smo mi: administrator koji primeti neobično logovanje, direktor koji odobri rezervni sistem, građanin koji ne prosledi lažnu vest i porodica koja ima flašu vode i napunjen power bank. Otpornost celog društva počinje od njegovih najmanjih delova.
 FAQ
Zašto Evropska unija preporučuje zalihe za najmanje 72 sata?
Zato što tokom velike krize spasilačke službe i institucije ne mogu momentalno pomoći svima. EU želi da stanovništvo može da zadovolji osnovne potrebe tokom prva tri dana dok se organizuje širi odgovor. Smernice su deo šire politike pripravnosti za prirodne katastrofe, sajber incidente, sabotažu, zdravstvene krize i geopolitičke probleme, a ne najava jednog konkretnog događaja.
Da li preporuka znači da Evropa očekuje rat?
Rat je jedan od scenarija koje evropske države uzimaju u obzir, ali nije jedini. Civilna zaštita priprema stanovništvo i za ekstremno vreme, nestanke struje, poplave, pandemije, industrijske incidente, sajber napade i sabotažu.
Postoje li dokazi da države očekuju napad „odbegle veštačke inteligencije“?
Ne postoje javno potvrđeni dokazi za takvu tvrdnju. Međutim, evropski AI Act zahteva da najnapredniji AI modeli procenjuju i ublažavaju sistemske rizike, među kojima se razmatraju veliki sajber napadi i gubitak kontrole nad veoma sposobnim modelima.
Koliko je realna opasnost od AI-potpomognutih sajber napada?
Veoma realna. Britanski NCSC i ENISA ocenjuju da AI već povećava brzinu i skalabilnost pojedinih sajber aktivnosti i očekuju dalji rast njegove primene u izviđanju, socijalnom inženjeringu, pronalaženju ranjivosti i drugim fazama napada.
Da li treba gomilati hranu?
Ne. Ideja nije panična kupovina. Razumnije je postepeno napraviti malu rotirajuću zalihu hrane, vode, lekova i osnovnih sredstava koja se inače koriste.
Da li je Srbija izložena istim rizicima?
Da. Energetika, telekomunikacije, bankarstvo, logistika i digitalne usluge Srbije deo su šire regionalne i globalne infrastrukture. Srbija je 2025. usvojila i novi Zakon o informacionoj bezbednosti kojim je proširen okvir zaštite važnih i prioritetnih IKT sistema.
Šta je najvažnija stvar koju kompanija može da uradi?
Da proveri da li njeni planovi za kontinuitet poslovanja zaista funkcionišu. Backup koji nikada nije vraćen, agregat koji nikada nije testiran i krizni plan koji niko nije vežbao pružaju mnogo manju sigurnost nego što izgleda na papiru.
Može li AI pomoći u odbrani?
Da. AI može da analizira velike količine bezbednosnih podataka, traži anomalije, otkriva ranjivosti i ubrzava odgovor na incident. EU zato AI posmatra istovremeno kao novu površinu rizika i veoma važan alat za sajber odbranu.